
Sẵn hàng

Một DPSK có thể sử dụng cho bao nhiêu thiết bị: Dynamic PSK của RUCKUS cấp khóa riêng cho người dùng hoặc thiết bị thay vì một mật khẩu chung cho toàn SSID. Mỗi khóa có thể gắn với danh tính, VLAN hoặc role. Khi cần, quản trị viên thu hồi một khóa mà không làm gián đoạn tất cả client khác.
Dynamic PSK của RUCKUS tách thông tin truy cập theo người dùng hoặc thiết bị thay vì dùng một mật khẩu chung cho toàn bộ nhóm. Cách triển khai cần đi cùng chính sách vòng đời khóa, phân đoạn VLAN, onboarding và quy trình thu hồi quyền truy cập.
Mọi cơ chế bảo mật Wi‑Fi phải trả lời được ba câu hỏi: ai/thiết bị nào được vào mạng, sau khi vào được phép truy cập tài nguyên nào và sự kiện được ghi nhận ra sao. Với Một DPSK có thể sử dụng cho bao nhiêu thiết bị, cần tránh chỉ bật một tùy chọn rồi coi hệ thống đã an toàn; hiệu quả phụ thuộc đồng thời vào danh tính, mã hóa, phân đoạn và vận hành.
Khi triển khai Một DPSK có thể sử dụng cho bao nhiêu thiết bị, nên tách mạng nhân viên, khách, IoT và quản trị theo nhu cầu thực tế. VLAN/ACL/policy phải đi cùng cơ chế xác thực phù hợp như PSK/DPSK, 802.1X/RADIUS hoặc certificate. Thiết bị không hỗ trợ phương thức mạnh hơn cần được cô lập và giới hạn quyền thay vì hạ mức bảo mật của toàn WLAN.
| Nhóm | Dữ liệu cần xem | Ý nghĩa |
|---|---|---|
| Danh tính | AAA/RADIUS, PSK/DPSK, certificate | Xác định ai hoặc thiết bị nào được phép vào mạng. |
| Phân đoạn | SSID, VLAN, policy/ACL | Giới hạn phạm vi truy cập sau khi người dùng đã xác thực. |
| Mã hóa | WPA2/WPA3 và khả năng client | Bảo vệ lưu lượng vô tuyến theo mức hỗ trợ của thiết bị và nền tảng. |
| Giám sát | Log xác thực, rogue AP, sự kiện bất thường | Phát hiện sai cấu hình, thất bại xác thực và dấu hiệu truy cập không mong muốn. |
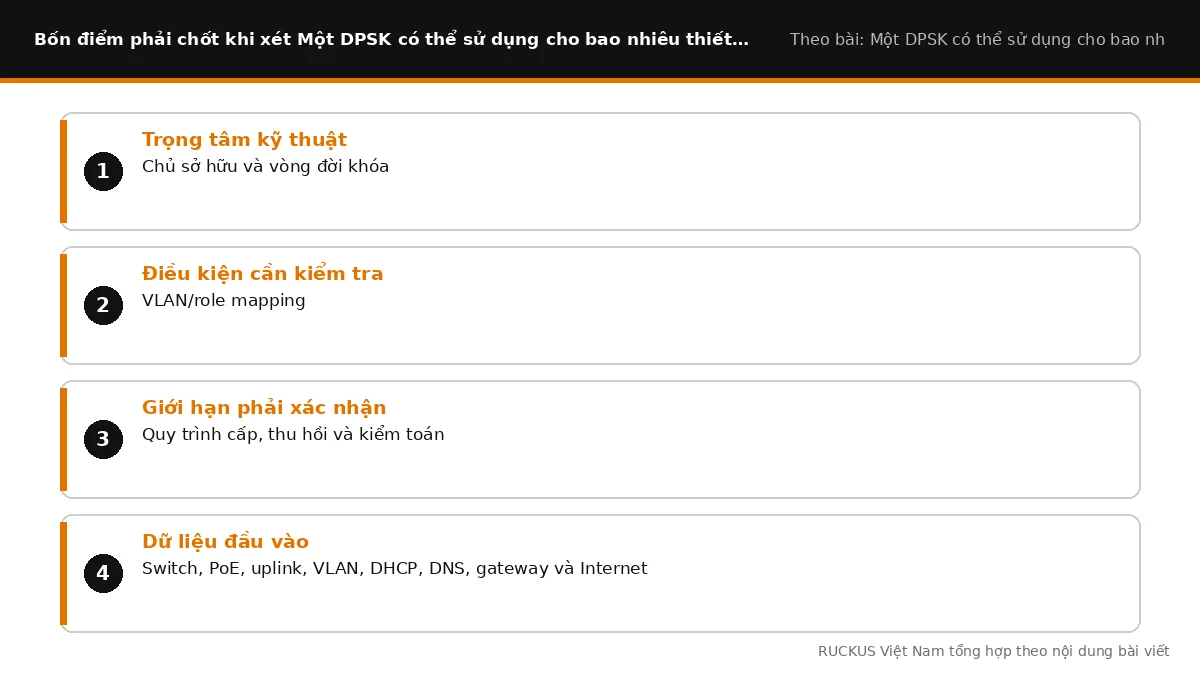
Với Một DPSK có thể sử dụng cho bao nhiêu thiết bị, Chủ sở hữu và vòng đời khóa phải được gắn với một danh tính hoặc nhóm thiết bị rõ ràng. Trước khi bật cơ chế bảo mật, hãy xác định ai được phép truy cập, bằng phương thức xác thực nào, thời hạn quyền bao lâu và tài nguyên nào được phép sử dụng sau khi vào WLAN. Điều này giúp tránh tình trạng xác thực thành công nhưng client lại nhận sai VLAN hoặc có quyền rộng hơn nhu cầu.
Đối với VLAN/role mapping, kiểm thử cần bao gồm cả tình huống thất bại. Trong phạm vi Một DPSK có thể sử dụng cho bao nhiêu thiết bị, hãy thử thông tin xác thực sai, thiết bị bị thu hồi, client cũ, roaming giữa AP và trường hợp dịch vụ AAA tạm thời không phản hồi. Log phải đủ để trả lời client bị từ chối ở bước nào, policy nào được áp dụng và có đường fallback ngoài dự kiến hay không.
Yếu tố Quy trình cấp, thu hồi và kiểm toán cần được xem như một phần của vòng đời bảo mật Một DPSK có thể sử dụng cho bao nhiêu thiết bị. Thiết kế tốt phải có quy trình cấp mới, xoay vòng, thu hồi, audit và cập nhật firmware; đồng thời tách mạng khách, IoT, nhân viên và quản trị theo mức tin cậy. Chỉ kiểm tra “kết nối được” là chưa đủ—nghiệm thu phải xác nhận đúng VLAN/policy và đúng phạm vi truy cập sau xác thực.
Để biến nội dung về Một DPSK có thể sử dụng cho bao nhiêu thiết bị thành một quyết định có thể kiểm chứng, nên lập bảng gồm hiện trạng, giả thuyết, thay đổi dự kiến, KPI trước thay đổi, KPI mục tiêu và điều kiện rollback. Mỗi bước phải ghi model/firmware, nhóm client, vị trí và thời điểm đo. Khi kết quả tốt hơn, kiểm thử lại ở ít nhất một điều kiện khác trước khi chuẩn hóa; khi kết quả không nhất quán, quay lại dữ liệu đầu vào thay vì tiếp tục tăng công suất, thêm AP hoặc thay nhiều tham số cùng lúc.
Kết quả nghiệm thu cho Một DPSK có thể sử dụng cho bao nhiêu thiết bị nên phản ánh trải nghiệm ứng dụng và khả năng vận hành lâu dài: client kết nối ổn định, nhận đúng policy/VLAN, dịch vụ IP phản hồi bình thường, RF không tạo retry hoặc airtime bất thường và hạ tầng PoE/uplink còn dư địa. Tài liệu hóa baseline sau nghiệm thu giúp đội vận hành nhận biết sai lệch về sau và cũng tạo bằng chứng kỹ thuật tốt hơn so với việc chỉ lưu ảnh chụp một lần speed test.
Một DPSK có thể sử dụng cho bao nhiêu thiết bị nên được đánh giá bằng dữ liệu và bối cảnh triển khai cụ thể. Trước khi thay đổi cấu hình hoặc mua thiết bị số lượng lớn, hãy đối chiếu model/firmware, client, RF, PoE/uplink, VLAN và nền tảng quản lý; sau đó pilot trên phạm vi nhỏ và lưu baseline. Các bài cùng nhóm Bảo mật Wi-Fi nên được đọc cùng chính sách VLAN/AAA và yêu cầu onboarding của hệ thống thực tế.


Nhà phân phối chính hãng - cam kết chất lượng, tư vấn tận tâm và giao hàng trên toàn quốc.
Cung cấp Access Point, Switch ICX, bộ điều khiển, phần mềm, license và phụ kiện RUCKUS chính hãng, đúng mã hàng và chính sách bảo hành.
Hỗ trợ chọn Access Point, Switch ICX, bộ điều khiển, license, module quang và cáp kết nối theo quy mô, vùng phủ, băng thông, PoE và nền tảng quản lý.
Dù bạn ở đâu trên mọi miền tổ quốc, RUCKUS Việt Nam luôn lấy làm vinh hạnh được phục vụ bạn.
Trải nghiệm mua sắm thiết bị mạng RUCKUS trọn gói - đa dạng sản phẩm, giá tốt và nguồn hàng chính hãng.
Sản phẩm được quản lý theo đúng model và Part Number, bao gồm các hậu tố về firmware, khu vực, PoE, nguồn, quạt, module hoặc chiều dài cáp. Điều này giúp hạn chế nhầm cấu hình khi báo giá và triển khai.
Hỗ trợ lựa chọn Access Point, Switch ICX, bộ điều khiển, license, module quang và cáp kết nối theo số lượng người dùng, vùng phủ, băng thông, PoE và nền tảng quản lý thực tế.
Mỗi sản phẩm được đối chiếu với datasheet và tài liệu kỹ thuật của hãng, hiển thị rõ thông số, mã đặt hàng, tình trạng vòng đời, thành phần đi kèm và sản phẩm tương thích.


