
Sẵn hàng

Giỏ hàng của bạn (0)
Ngày 04/11/2026, RUCKUS Networks đăng bài "Securing IoMT at scale: Smarter connectivity for healthcare" của tác giả Vincent JanseVanRensburg trên blog của hãng. Đây là phần 2 trong loạt ba bài về mạng cho ngành y tế, tập trung vào câu hỏi: làm sao kết nối an toàn số lượng ngày càng lớn thiết bị y tế (IoMT) mà không làm gián đoạn hoạt động khám chữa bệnh.
Hãng đề xuất ba hướng: truy cập theo định danh từng thiết bị, phân đoạn tại biên mạng và quản lý vòng đời thiết bị. Phần quy hoạch vùng phủ xem bài thiết kế Wi-Fi cho bệnh viện.
| Mục | Nội dung theo nguồn |
|---|---|
| Ngày đăng | 04/11/2026, blog ruckusnetworks.com, tác giả Vincent JanseVanRensburg |
| Vị trí trong loạt bài | Phần 2/3. Phần 1 "Healthcare Networks Built for Uninterrupted Care" (Dev Bhatt, 23/07/2026); phần 3 sẽ bàn về vận hành dựa trên AI |
| Cách tiếp cận | Truy cập theo định danh (DPSK), phân đoạn tại biên mạng, nguyên tắc Zero Trust, quản lý vòng đời bằng Cloudpath Enrollment System |
| Số liệu dẫn lại | Chi phí trung bình một vụ rò rỉ dữ liệu ngành y tế: 6,64 triệu USD năm 2026 (RUCKUS dẫn từ Becker's Hospital Review) |
| Ví dụ khách hàng | Bệnh viện Trung ương Quân đội 108, Việt Nam |
IoMT là viết tắt của Internet of Medical Things, tức các thiết bị y tế có kết nối mạng. Bài của RUCKUS liệt kê ví dụ: monitor theo dõi bệnh nhân, bơm truyền dịch (infusion pump), hệ thống chẩn đoán hình ảnh, giường bệnh thông minh và nhiều thiết bị khác. Theo hãng, chúng giúp bác sĩ ra quyết định nhanh hơn, tự động hóa thao tác thủ công và nắm rõ hơn tình trạng người bệnh.
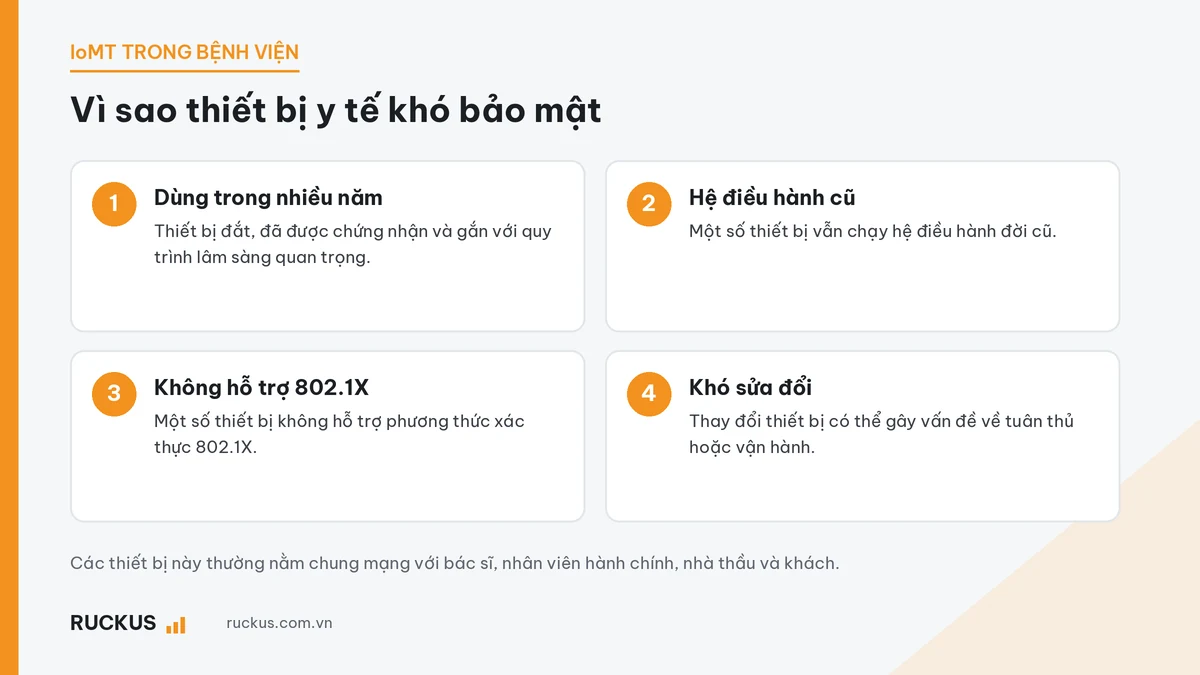
Nhiều chiến lược bảo mật mặc định thiết bị hỗ trợ xác thực hiện đại và được cập nhật đều như laptop, điện thoại. Theo hãng, thiết bị y tế thì khác:
Chúng lại thường nằm chung mạng với bác sĩ, nhân viên hành chính, nhà thầu và khách. Theo RUCKUS, thiết bị quan trọng nhất với người bệnh lại thường ít khả năng hỗ trợ biện pháp bảo mật hiện đại nhất.
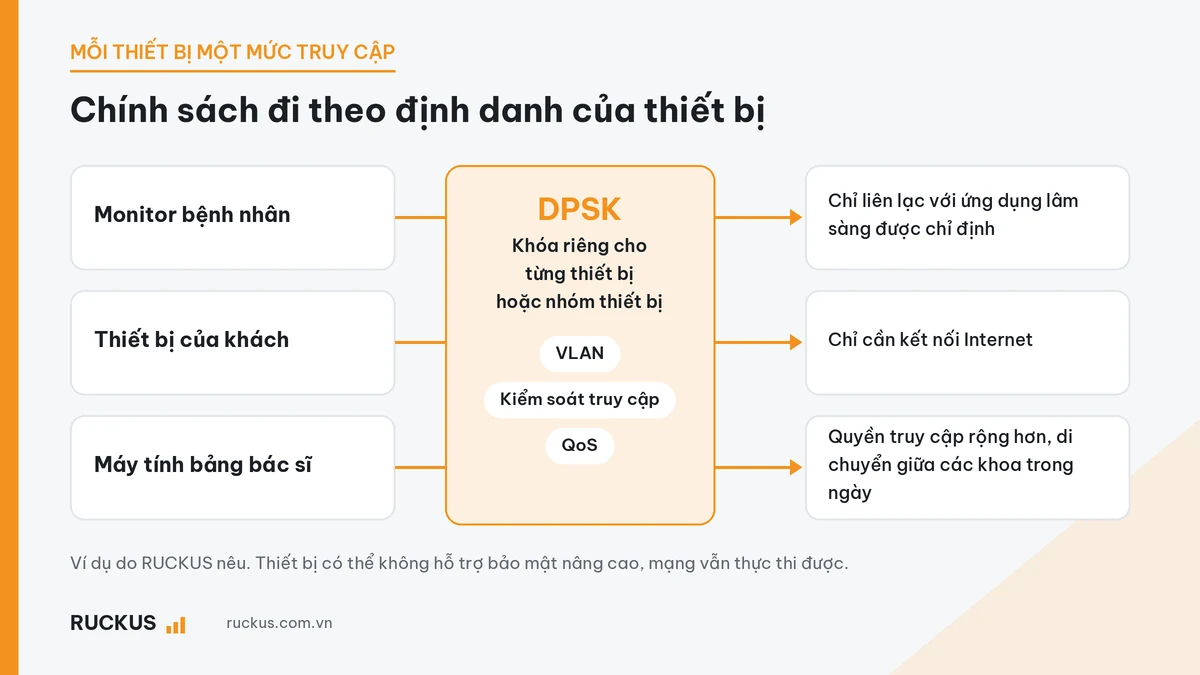
Bài viết đưa ra ba ví dụ. Monitor bệnh nhân có thể chỉ cần liên lạc với một ứng dụng lâm sàng được chỉ định. Thiết bị của người thăm bệnh có thể chỉ cần Internet. Máy tính bảng của bác sĩ có thể cần quyền rộng hơn và di chuyển giữa các khoa suốt ngày.
Theo RUCKUS, áp cùng một chính sách cho mọi thiết bị làm tăng rủi ro. Muốn xử lý thiết bị theo vai trò, mạng cần có định danh, khả năng quan sát và kiểm soát ngay tại biên mạng (network edge).
Theo hãng, với mật khẩu Wi-Fi dùng chung, đội IT khó biết thiết bị nào đang kết nối và nên được quyền gì; khi hàng trăm, hàng nghìn thiết bị dùng chung thông tin đăng nhập, kiểm soát rủi ro càng khó.
RUCKUS đề xuất Dynamic Pre-Shared Key (DPSK) để cấp thông tin đăng nhập riêng cho từng thiết bị hoặc từng nhóm thiết bị, và chính sách đi theo định danh đó. Nhờ vậy, mỗi thiết bị có thể nhận VLAN, quy tắc kiểm soát truy cập và chính sách QoS khác nhau tùy loại thiết bị và mục đích sử dụng. Cơ chế cấp khóa, thu hồi của DPSK đã được giải thích trong bài DPSK của RUCKUS là gì.
Hãng tóm lại: thiết bị có thể không hỗ trợ bảo mật nâng cao, nhưng mạng vẫn thực thi được.
Về phân đoạn mạng (network segmentation), trang giải pháp của RUCKUS cho biết dòng sản phẩm của hãng hỗ trợ hai kiểu: VLAN, mở rộng tới khoảng 4.000 mạng ảo, và VXLAN với khả năng mở rộng cao hơn nhiều. Thiết bị IoT và thiết bị không do IT quản lý có thể được đặt trên mạng ảo riêng, để nếu một thiết bị bị nhiễm thì mối đe dọa không lan sang thiết bị khác. Cách chia VLAN cho từng nhóm người dùng và thiết bị có ở bài phân chia VLAN cho nhân viên, khách và thiết bị IoT.
RUCKUS nhắc lại rằng y tế là một trong những ngành bị tấn công mạng nhiều nhất, và theo hãng, cũng là ngành có chi phí trung bình cho mỗi vụ rò rỉ dữ liệu cao nhất trong hơn một thập kỷ. Bài viết dẫn lại số liệu từ Becker's Hospital Review: chi phí trung bình một vụ rò rỉ dữ liệu trong ngành y tế là 6,64 triệu USD năm 2026.
Vì vậy, theo hãng, nhiều tổ chức y tế đang áp dụng chiến lược Zero Trust. Trang ZTNA của RUCKUS tóm tắt nguyên tắc này là "never trust, always verify": không mặc định tin bất kỳ người dùng hay thiết bị nào, kể cả bên trong mạng. Phần giới thiệu chi tiết có ở trang RUCKUS ZTNA là gì.
Theo bài viết, thiết bị IoMT thường là phần khó nhất của Zero Trust. Bệnh viện không thể gỡ chúng khỏi mạng, cũng không phải lúc nào cũng áp được phương thức xác thực dùng cho thiết bị đầu cuối thông thường.
Hướng RUCKUS đưa ra là áp truy cập theo định danh và phân đoạn tại biên mạng. Hãng cho biết giải pháp giúp xác thực truy cập, phân đoạn lưu lượng và hạn chế di chuyển ngang (lateral movement) mà không phụ thuộc vào cơ chế bảo mật trên thiết bị.
Theo RUCKUS, khi số thiết bị lên tới hàng nghìn, đưa thiết bị vào mạng (onboarding) và duy trì bằng tay khó bền vững. Hãng cho rằng quy trình vòng đời có thể mở rộng phải giúp đội IT trả lời bốn câu hỏi:
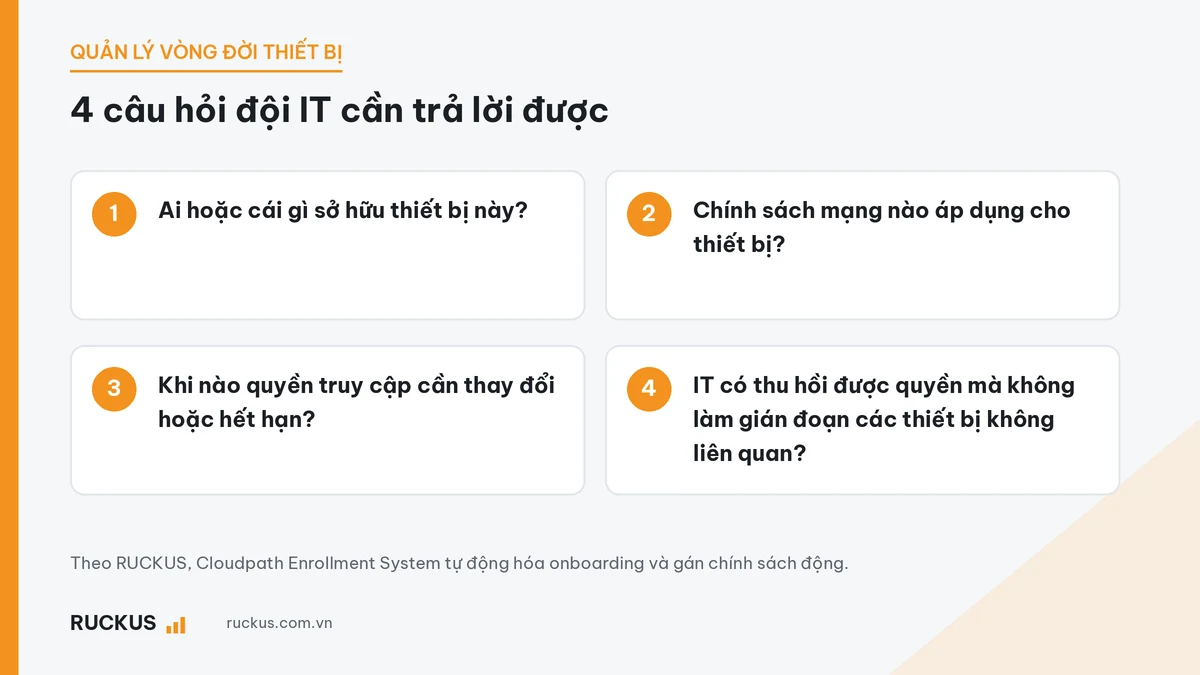
Công cụ hãng nêu cho phần này là RUCKUS Cloudpath Enrollment System. Theo bài viết, Cloudpath giúp tự động hóa onboarding, gán chính sách động và duy trì khả năng quan sát các thiết bị đã kết nối. Thay vì coi mỗi thiết bị là một ngoại lệ, tổ chức có quy trình lặp lại được, giảm việc quản trị.
Trang sản phẩm của RUCKUS mô tả Cloudpath là dịch vụ đám mây hoặc phần mềm cài tại chỗ (on-premises); trang Secure Onboarding của hãng cho biết Cloudpath có triển khai công nghệ DPSK.
Bài blog dẫn Bệnh viện Trung ương Quân đội 108 làm ví dụ về một cơ sở y tế đã nâng cấp hạ tầng không dây để phục vụ bác sĩ, nhân viên, bệnh nhân và các hệ thống vận hành. Theo RUCKUS, dự án cải thiện vùng phủ, dung lượng mạng và giúp IT quản lý số người dùng, ứng dụng ngày càng tăng.
Case study của hãng (mã CS-115037.1-EN) cho biết dự án do Binh Minh TTA JSC (BMA), đơn vị được tài liệu gọi là nhà cung cấp MSP của RUCKUS tại Việt Nam, cùng Tập đoàn Viettel tư vấn. Tài liệu mang mã bản 04/26, còn số liệu khám chữa bệnh nêu trong đó là của chín tháng đầu năm 2019. Case study không nêu bệnh viện dùng DPSK hay Cloudpath.
| Hạng mục | Theo case study |
|---|---|
| Access Point | RUCKUS R320 và R510 |
| Switch PoE | RUCKUS ICX 7150-24P và ICX 7450-48F |
| Controller | RUCKUS SmartZone 100 |
| Tốc độ kết nối Internet | Cải thiện 150% (ước tính) |
| Thời gian hoạt động dịch vụ Internet | Đạt 100% (ước tính) |
| Năng suất nhân viên | Tăng 30% nhờ truy cập Internet tốc độ cao (ước tính) |
RUCKUS cho biết phần 3 sẽ khép lại loạt bài bằng chủ đề vận hành dựa trên AI, giúp đội IT y tế chuyển từ xử lý sự cố bị động sang quản lý mạng mang tính dự đoán.
Gợi ý của ruckus.com.vn: nếu mạng bệnh viện đang có nhiều thiết bị y tế không hỗ trợ 802.1X và dùng chung một mật khẩu Wi-Fi, bốn câu hỏi vòng đời ở trên là điểm khởi đầu để rà soát. Tổng quan giải pháp có ở trang Wi-Fi RUCKUS cho bệnh viện và y tế; cần tư vấn thiết bị có thể gửi yêu cầu báo giá.


Nhà phân phối chính hãng - cam kết chất lượng, tư vấn tận tâm và giao hàng trên toàn quốc.
Cung cấp Access Point, Switch ICX, bộ điều khiển, phần mềm, license và phụ kiện RUCKUS chính hãng, đúng mã hàng và chính sách bảo hành.
Hỗ trợ chọn Access Point, Switch ICX, bộ điều khiển, license, module quang và cáp kết nối theo quy mô, vùng phủ, băng thông, PoE và nền tảng quản lý.
Dù bạn ở đâu trên mọi miền tổ quốc, RUCKUS Việt Nam luôn lấy làm vinh hạnh được phục vụ bạn.
Trải nghiệm mua sắm thiết bị mạng RUCKUS trọn gói - đa dạng sản phẩm, giá tốt và nguồn hàng chính hãng.
Sản phẩm được quản lý theo đúng model và Part Number, bao gồm các hậu tố về firmware, khu vực, PoE, nguồn, quạt, module hoặc chiều dài cáp. Điều này giúp hạn chế nhầm cấu hình khi báo giá và triển khai.
Hỗ trợ lựa chọn Access Point, Switch ICX, bộ điều khiển, license, module quang và cáp kết nối theo số lượng người dùng, vùng phủ, băng thông, PoE và nền tảng quản lý thực tế.
Mỗi sản phẩm được đối chiếu với datasheet và tài liệu kỹ thuật của hãng, hiển thị rõ thông số, mã đặt hàng, tình trạng vòng đời, thành phần đi kèm và sản phẩm tương thích.


